
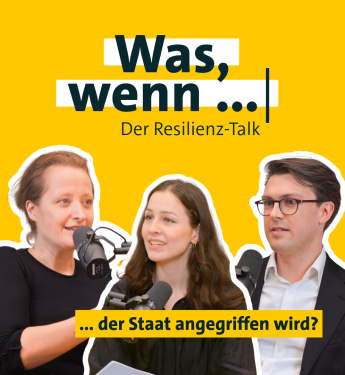
Was, wenn der Staat angegriffen wird?

„Folge 3: Was, wenn der Staat angegriffen wird?“ zum Nachlesen
Sabine Griebsch:
Können wir es üben? Wir müssen Notfälle üben. Wir müssen die Wiederinbetriebnahme üben. Vor allem müssen wir auch die Wiederherstellung üben. Und was ich mir wünschen würde, ist ein umfassendes Lagebild.
Christian König:
Das ist ein so wichtiger Bereich mit derart relevanten Auswirkungen und einer Bedrohungslage, die echt und real ist und wirkliche Auswirkungen haben kann. Dann zu sagen: Das fassen wir nicht an, das regulieren wir nicht – das ist am Ende schlechter für Unternehmen, für Bürgerinnen und Bürger und auch für den Staat selbst.
Katharina Höbbel:
Was, wenn der Staat angegriffen wird? Darüber sprechen wir heute im Resilienz-Talk des Bitkom. In mehreren Folgen beschäftigen wir uns mit digitaler Resilienz und sprechen dazu mit Gästen aus Wirtschaft, Politik und Gesellschaft. Heute schauen wir auf die öffentliche Verwaltung.
Sabine, du bist schon lange im Bereich Verwaltungsdigitalisierung tätig. Du warst selbst als externe Digitalisierungsverantwortliche in einem Landkreis tätig und bist inzwischen Krisenmanagerin mit Schwerpunkt Cyber- und IT-Sicherheit. Was ist überhaupt ein Sicherheitsvorfall in der öffentlichen Verwaltung? Gibt es unterschiedliche Arten?
Sabine Griebsch:
Es gibt definitiv unterschiedliche Arten. Ganz salopp gesagt kann ein Ereignis die Integrität, die Vertraulichkeit oder die Authentizität von Daten beeinträchtigen oder die Verfügbarkeit eines Systems einschränken.
Dabei gibt es unterschiedliche Abstufungen. Wir können zunächst ein Ereignis haben. Dann gibt es einen konkreten Vorfall, bei dem beispielsweise ein einzelnes Fachverfahren vorübergehend nicht mehr verfügbar ist. Und dann gibt es den Notfall oder Krisenfall. Dann ist die Situation so groß, dass tatsächlich ein Krisenstab einberufen werden muss.
Katharina Höbbel:
Christian, du bist Public-Sector-Experte beim Bitkom und beschäftigst dich mit Verwaltungsdigitalisierung und Staatsmodernisierung. Gab es in den vergangenen Jahren besonders schwere oder medienwirksame Sicherheitsvorfälle in der öffentlichen Verwaltung?
Christian König:
Die gab es definitiv. Mittlerweile sind diese Angriffe und Vorfälle allerdings so häufig geworden, dass es eigentlich gar nicht darum gehen sollte, einzelne Fälle herauszugreifen. Viel wichtiger ist die Frage: Wie sieht die allgemeine Bedrohungslage aus und wie sorgen wir bundesweit für Sicherheit?
Um trotzdem ein paar Schlaglichter zu nennen: Der Bundestag wurde 2015 gehackt, dabei sind 16 Gigabyte Daten abgeflossen. 2021 gab es einen staatlichen Hackerangriff auf das Bundesamt für Kartographie und Geodäsie. Während wir dieses Gespräch aufzeichnen, gibt es einen IT-Sicherheitsvorfall in der Berliner Senatsverwaltung. Und gerade in Kommunen erleben wir solche Fälle immer wieder.
Sabine war selbst 2021 beim Ransomware-Angriff auf Anhalt-Bitterfeld an der Bewältigung beteiligt und später auch in Potsdam. Die Liste ließe sich sehr lange fortführen. Solche Vorfälle sind inzwischen sehr regelmäßig geworden.
Katharina Höbbel:
Sabine, wie häufig sind solche Sicherheitsvorfälle tatsächlich das Ergebnis gezielter Angriffe von außen?
Sabine Griebsch:
Vielleicht müssen wir zunächst noch einmal auf die Dimension schauen. Zwei Referenzfälle sind für mich Anhalt-Bitterfeld, wo sogar der Katastrophenfall ausgerufen wurde, und der Angriff auf die Südwestfalen-IT. Gerade beim Angriff auf einen IT-Dienstleister wird sichtbar, wie groß die Wirkung sein kann, weil dann sehr viele Kommunen gleichzeitig betroffen sind.
Bei der Frage, wie häufig Angriffe gezielt erfolgen, würde ich unterscheiden. Viele Ransomware-Angriffe beginnen zunächst opportunistisch. Man kann sich das wie ein Streufeuer vorstellen: Es wird breit angegriffen und irgendwo verfängt es sich. Sobald ein erster Zugang besteht, wird anschließend gezielter weitergearbeitet.
Daneben sehen wir natürlich auch klar gezielte DDoS-Angriffe, bei denen Gruppen ausdrücklich ankündigen, deutsche Kommunen angreifen zu wollen. Solche Wellen sehen wir immer wieder. Bei klassischen Ransomware-Angriffen beginnt es dagegen häufig eher opportunistisch und wird erst danach gezielt.
Katharina Höbbel:
Wenn so ein Angriff erfolgreich ist: Was sind die unmittelbaren Folgen für die Verwaltung?
Sabine Griebsch:
In der Regel wird eine betroffene Verwaltung zunächst aus übergeordneten Netzen isoliert. Das bedeutet, dass viele Fachverfahren keinen Datenaustausch mehr mit anderen Stellen haben.
Vielleicht kann ich noch einzelne webbasierte Anwendungen über das normale Internet nutzen. Aber gerade bei wichtigen Verwaltungsleistungen wie dem Meldewesen oder der Fahrzeugzulassung bin ich auf den Datenaustausch mit anderen Behörden und Stellen angewiesen.
Wenn ich aus diesen Netzen ausgeschlossen werde, weil ich nicht mehr als vertrauenswürdiger Teilnehmer gelte, kann ich viele dieser Verfahren nicht mehr nutzen. Dann steht die Verwaltung in wesentlichen Bereichen tatsächlich still.
Katharina Höbbel:
Christian, welche Auswirkungen merken Bürgerinnen und Bürger oder Unternehmen dann konkret?
Christian König:
Das bekommt man in vielen Fällen sehr schnell mit. Wenn die Verbindungen gekappt sind, funktioniert vielleicht noch das Telefon. Aber E-Mail, Webpräsenz und andere digitale Kontaktmöglichkeiten stehen häufig nicht mehr zur Verfügung.
Gleichzeitig können laufende Verwaltungsverfahren nicht weiterbearbeitet werden. Und wir sprechen teilweise nicht nur über ein oder zwei Tage, sondern über Wochen oder sogar Monate. Für ein Unternehmen, das beispielsweise auf eine Genehmigung wartet, kann das erhebliche Auswirkungen haben.
Hinzu kommt, dass Daten gestohlen werden können – teilweise sehr sensible Daten wie Namen, Adressen oder Geburtsdaten aus Melderegistern.
Und noch kritischer wird es, wenn ein solcher Cybervorfall gleichzeitig mit einem anderen Katastrophenereignis eintritt, beispielsweise einer Überflutung oder einem Waldbrand. Wenn die Verwaltung dann nicht kommunizieren kann und nicht erreichbar ist, kann aus einem IT-Problem schnell eine wirklich gefährliche Situation werden.
Katharina Höbbel:
Sabine, du hast solche Fälle schon selbst erlebt. Wie sollten die Prioritäten im Krisenmanagement aussehen? Geht es zuerst um die Arbeitsfähigkeit, um Kommunikation mit der Bevölkerung, um Prävention oder um etwas ganz anderes?
Sabine Griebsch:
An erster Stelle stehen immer Leib und Leben. Danach muss ein Krisenstab einberufen werden und es braucht eine klare Priorisierung.
Anhalt-Bitterfeld hatte damals parallel zur Cyberkrise noch die Corona-Pandemie. Dadurch entstand sofort eine besondere Gefahrenlage, weil bestimmte Daten nicht mehr an das RKI gemeldet werden konnten. Gleichzeitig gab es im Nachbarlandkreis einen Verdachtsfall der Afrikanischen Schweinepest. Das zeigt: Fachverfahren, die im Normalbetrieb vielleicht nicht ganz oben auf einer Prioritätenliste stehen würden, können in einer konkreten Lage plötzlich sehr wichtig werden.
Parallel müssen die technischen Grundlagen geschaffen werden: einen Notbetrieb aufbauen, Kommunikationsfähigkeit und Erreichbarkeit wiederherstellen und Datenaustausch ermöglichen.
Manchmal geht es dabei um sehr einfache Dinge. Wenn ich ohne Internet trotzdem einen Bescheid schreiben muss, brauche ich zunächst einmal überhaupt einen Rechner mit einer Textverarbeitung und Zugriff auf Vorlagen. Vielleicht sind gleichzeitig USB-Ports gesperrt. Dann muss ich einen anderen sicheren Weg finden, Daten zwischen Ämtern auszutauschen.
Das Ziel ist also: Kommunikationsfähigkeit herstellen, Datenaustausch herstellen und Arbeitsfähigkeit herstellen – auch wenn die vollständige Verbindung zu den normalen Netzen, Fachverfahren oder zur E-Akte noch nicht wieder verfügbar ist.
Wichtig ist außerdem, den Ämtern Zugriff auf Archive zu ermöglichen und weiterhin mit Bürgerinnen und Bürgern kommunizieren zu können. Vielleicht funktioniert noch ein Telefon oder sogar ein Faxgerät.
Und dann sollte ich immer prüfen, was benachbarte Kommunen übernehmen können. Wenn mein Fachverfahren nicht mehr funktioniert, gibt es vielleicht eine Kommune im Umkreis, die dasselbe Verfahren nutzt und vorübergehend Leistungen übernehmen kann.
Dabei müssen natürlich Datenschutz, Auftragsverarbeitung und weitere rechtliche Fragen berücksichtigt werden. Das koordiniert der Krisenstab gemeinsam mit den zuständigen Ämtern.
Und ein Punkt wird häufig unterschätzt: Personal. Ich brauche eine Personalabteilung, die Bereitschaftsregelungen organisiert und dafür sorgt, dass IT-Kräfte arbeitsfähig bleiben, aber eben auch geschützt werden und notwendige Ruhezeiten bekommen. Menschen können nicht unbegrenzt in einer Krisensituation durcharbeiten.
Katharina Höbbel:
Welche Rolle spielt die Zusammenarbeit zwischen Kommunen? Wo können sie sich sowohl beim Aufbau resilienter Strukturen als auch im konkreten Krisenfall gegenseitig unterstützen?
Sabine Griebsch:
Da gibt es viele Möglichkeiten. Im Krisenfall kann klassische Amtshilfe greifen. Noch besser sind aber Vereinbarungen, die bereits vorher getroffen wurden.
Unter der Voraussetzung, dass die Netze sauber voneinander getrennt sind und keine gegenseitige Infektion droht, kann man beispielsweise vereinbaren, E-Mails über eine andere Kommune erreichbar zu machen oder Fachverfahren dort weiterzunutzen.
Vielleicht wechseln Mitarbeitende vorübergehend nur den Arbeitsort. Vielleicht stehen dort Rechner und Räumlichkeiten zur Verfügung oder es kann eine Anlaufstelle für Bürgerinnen und Bürger eingerichtet werden. Manchmal geht es tatsächlich um so einfache Dinge wie ein funktionierendes Telefon.
Auch bei Security Operations Centern können kommunale Zusammenschlüsse oder Zweckverbände eine Rolle spielen. Kommunen können sich dort unter einen gemeinsamen Schutzschirm begeben.
Katharina Höbbel:
Wie lange dauert es typischerweise, bis eine betroffene Verwaltung wieder arbeitsfähig ist?
Sabine Griebsch:
Das ist sehr unterschiedlich. Ein grundlegender Notbetrieb kann innerhalb der ersten ein bis zwei Wochen wieder funktionieren. Dann ist zumindest wieder eine eingeschränkte Arbeitsfähigkeit vorhanden.
Bis priorisierte Fachverfahren in einer Zwischeninfrastruktur aufgebaut sind, können mehrere Wochen vergehen. Diese Systeme funktionieren dann möglicherweise zunächst noch nicht vollständig mit allen anderen Anwendungen oder Workflows zusammen.
Bis wirklich alles wiederhergestellt, dokumentiert und ausgewertet ist und die Lessons Learned vorliegen, können Monate vergehen.
Man darf dabei nicht sagen: Ein Landkreis war elf Monate komplett arbeitsunfähig. Die priorisierten Fachverfahren und wichtigsten Leistungen sind deutlich früher wieder verfügbar. Aber weniger priorisierte Bereiche brauchen entsprechend länger.
Die Priorisierung folgt dabei immer denselben Grundfragen: Wo sind Leib und Leben betroffen? Wo geht es um existenzielle Leistungen? Wo entstehen Haftungsrisiken? Und welche Quick Wins können wir schnell wieder in Betrieb nehmen?
Ein Geoinformationssystem wäre beispielsweise unter normalen Umständen vielleicht nicht ganz oben auf der Liste. Wenn parallel aber eine Flut stattfindet und ich topografische Informationen brauche, wird es plötzlich extrem wichtig.
Katharina Höbbel:
Sind Kommunen grundsätzlich leichter anzugreifen als Verwaltungen auf Landes- oder Bundesebene?
Sabine Griebsch:
Das lässt sich nicht pauschal für alle Kommunen sagen. Aber wir haben sehr viele kleine Kommunen, die personell und finanziell anders ausgestattet sind.
In vielen IT-Abteilungen gibt es keine dezidierten Sicherheitsrollen. Dort gibt es einen soliden IT-Betrieb, und die Kolleginnen und Kollegen machen häufig einen sehr guten Job. Gleichzeitig bekommen sie immer mehr Aufgaben – etwa durch die Digitalisierung des öffentlichen Gesundheitsdienstes, den DigitalPakt Schule und viele weitere Vorhaben.
Diese zusätzlichen Aufgaben treffen auf begrenzte personelle Ressourcen. Dadurch fehlen wiederum Kapazitäten für Patch-Management, Schwachstellenanalysen oder andere Sicherheitsmaßnahmen.
Hinzu kommen knappe Budgets, lange Vergabeverfahren und teilweise sehr alte, monolithische Fachverfahren mit langen Lebenszyklen.
Kommunen stehen außerdem direkt an der Schnittstelle zu Bürgerinnen und Bürgern. Deshalb werden selbst kleinere Ausfälle sehr schnell sichtbar. Wenn die Website einer Stadt ausfällt, fällt das sofort auf. Entsprechend deutlich nehmen wir Cybervorfälle auf kommunaler Ebene wahr.
Katharina Höbbel:
Was brauchen gerade kleinere Kommunen mit weniger Ressourcen, um überhaupt sinnvoll mit Resilienz und IT-Sicherheit anzufangen?
Sabine Griebsch:
An erster Stelle stehen Backups, schnelle Wiederanlaufmöglichkeiten und Übungen. Es geht gar nicht darum, immer die neueste, beste und teuerste Technologie einzukaufen.
Technologie muss auch betrieben und administriert werden. Man kann nicht einfach ein teures Sicherheitsprodukt kaufen und sagen: Jetzt sind wir sicher. Am Ende braucht es Menschen, die es betreiben – oder einen Dienstleister, der diese Aufgabe übernimmt.
Für kleine Kommunen kann deshalb Bündelung sinnvoll sein, beispielsweise über gemeinsame IT-Dienstleister oder über Angebote des Landes. Gerade priorisierte Dienste können zentralisiert werden.
Aber auch dann bleibt Verantwortung bestehen. Ich muss wissen, welche Anforderungen ich an meinen Dienstleister stelle, welche Verfügbarkeit ich brauche und welchen Qualitätsstandard ich Bürgerinnen, Bürgern und Unternehmen anbieten möchte.
Wir sehen deshalb, dass sich kleine Kommunen immer häufiger zusammenschließen. Bei der Masse an Aufgaben ist das oft sinnvoll.
Trotzdem hat auch Dezentralität Vorteile. Denn wenn alle Kommunen am selben zentralen System hängen und dieses ausfällt, kann ich meine Nachbarkommune nicht mehr um Hilfe bitten. Resilienz bedeutet also immer auch, Zentralisierung und Dezentralisierung sinnvoll auszubalancieren.
Katharina Höbbel:
Dann machen wir einen Sprung zur Regulierung. Es gibt mit NIS2 eine europäische Cybersicherheitsrichtlinie. Christian, reicht das aus, um die Sicherheit der öffentlichen Verwaltung zu stärken?
Christian König:
Grundsätzlich halten wir NIS2 für eine gute, richtige und effektive Regulierung. Ob sie für die gesamte öffentliche Verwaltung ausreicht, hängt allerdings davon ab, wohin man schaut.
Auf Bundesebene und in vielen Landesbereichen greifen entsprechende Anforderungen. Der entscheidende Punkt ist aber: Für Kommunen gilt NIS2 nicht flächendeckend.
Das ist ausdrücklich kein Vorwurf an die Kommunen. Sabine hat die Herausforderungen beschrieben: geringere finanzielle Mittel und weniger Personal. Aber wenn eine Regulierung dort nicht greift, kann sie natürlich auch kein Instrument sein, um ein bestimmtes Sicherheitsniveau verbindlich herzustellen.
Das ist problematisch, weil NIS2 beispielsweise für Unternehmen, kommunale Betriebe oder öffentliche IT-Dienstleister gelten kann – aber nicht automatisch für die Kommune selbst. Dadurch können Risiken in der Kette entstehen.
Katharina Höbbel:
Würden verbindliche föderale Mindeststandards helfen?
Christian König:
Ja. Es wäre richtig, bundesweit ein bestimmtes und durchaus hohes Mindestniveau festzulegen. Natürlich können Länder darüber hinausgehen. Aber eine einheitliche Grundlage würde sehr helfen.
Sabine Griebsch:
Kommunen sollten NIS2 ohnehin genau prüfen. Denn auch wenn die Kommune selbst nicht unmittelbar erfasst ist, können kommunale Eigenbetriebe, bestimmte Leitstellen oder andere Bereiche darunterfallen.
Auch bei der Siedlungsabfallentsorgung oder bei IT-Dienstleistern kann eine Betroffenheit entstehen. Deshalb darf keine Kommune einfach sagen: NIS2 betrifft uns grundsätzlich nicht. Jede Kommune muss für sich prüfen, welche eigenen Einrichtungen und Leistungen möglicherweise erfasst sind.
Katharina Höbbel:
Wie sieht es bei Meldepflichten nach Sicherheitsvorfällen aus? Gibt es föderale oder kommunale Unterschiede?
Christian König:
NIS2 sieht relativ kurze Meldefristen gegenüber dem BSI vor. In den Ländern ist die Situation aber wieder sehr unterschiedlich.
Wir haben 16 Bundesländer mit unterschiedlichen Regelungen oder teilweise auch fehlenden Regelungen. Manche Länder haben eigene Cybersicherheitsgesetze und Strategien beschlossen und umgesetzt. Andere befinden sich noch in der Umsetzung.
Für Kommunen gibt es teilweise allgemeine Vorgaben, die aber einen freiwilligen Charakter haben. Dadurch können sogar innerhalb desselben Bundeslandes unterschiedliche Meldewege und unterschiedliche Vorgehensweisen entstehen.
Natürlich ist es gut, wenn Akteure wie Sabine dabei helfen, Wissen aufzubauen und Übungen durchzuführen. Aber angesichts einer realen Bedrohungslage mit sehr konkreten Auswirkungen halte ich es für problematisch, diesen Bereich nicht verbindlicher zu regeln.
Das ist am Ende schlechter für Unternehmen, für Bürgerinnen und Bürger und auch für den Staat selbst.
Sabine Griebsch:
Und wir sprechen nicht nur über Meldungen an das BSI. Es gibt auch Meldepflichten gegenüber den Datenschutzbehörden nach der DSGVO.
Hinzu kommt die Frage, ob die Polizei beziehungsweise die Zentralen Ansprechstellen Cybercrime eingebunden werden sollten. Das ist in vielen Fällen sehr sinnvoll, weil diese Stellen auch bei Krisenkommunikation und weiteren Schritten unterstützen können.
Und natürlich müssen unter Umständen auch die zuständigen CERT-Strukturen des Landes einbezogen werden, gerade wenn Verbindungen in Landesnetze bestehen.
Man muss also im Krisenfall sehr schnell wissen: Wen muss ich wann informieren?
Katharina Höbbel:
Unter welchen Bedingungen können Cloud- und Plattformlösungen die Sicherheit einer Verwaltung erhöhen, ohne gleichzeitig neue Abhängigkeiten zu schaffen?
Sabine Griebsch:
Cloud-Lösungen können Sicherheit erhöhen, wenn sie bestehende Betriebsdefizite ausgleichen – allerdings ohne die eigene Wechsel- und Steuerungsfähigkeit zu verlieren.
Wichtig sind beispielsweise Schlüsselhoheit und ein gesicherter Notfallzugriff. Es darf nicht passieren, dass ein Vertrag endet und eine Verwaltung innerhalb weniger Tage sämtliche Anwendungen aus einer Cloud herausziehen muss.
Der Betrieb und der Rechtsrahmen innerhalb der EU sind ebenfalls wichtig. Dazu kommen offene Schnittstellen, dokumentierte Datenportabilität und ein vertraglich abgesicherter Exit.
Auch Verantwortlichkeiten für Patchen und Monitoring sollten klar geregelt sein. Backups sollten außerhalb derselben Identitäts- und Vertrauensumgebung liegen.
Und entscheidend ist: Wir müssen einen Notbetrieb auch ohne diese Plattform üben. Gerade mit Blick auf geopolitische Risiken muss eine Verwaltung im Zweifel in der Lage sein, einen Anbieter oder eine Plattform zu verlassen.
Deshalb brauchen wir Markt- und Architekturvielfalt. Wir sollten uns nicht vollständig auf einen einzigen Anbieter festlegen. Zentrale Dienste brauchen geografische, technische und organisatorische Redundanz.
Dann können Cloud-Technologien sehr sinnvoll eingesetzt werden, ohne direkt in die nächste Abhängigkeit zu geraten.
Katharina Höbbel:
Also Cloud dort einsetzen, wo sie sinnvoll ist, aber nicht blind darauf vertrauen und im Sinne digitaler Souveränität sehr bewusst auswählen.
Sabine Griebsch:
Genau. Wir sind auf diese Technologien angewiesen. Verwaltung wird künftig nicht ohne Cloud funktionieren. Aber wir müssen sie kontrolliert einsetzen.
Christian König:
Ich würde das ergänzen. Entscheidend ist immer der konkrete Anwendungsfall: Welche Sicherheitsstufe brauche ich? Was kann ich selbst herstellen und wo ist es besser und sicherer, einen professionellen Anbieter zu nutzen?
Ein ungepatchtes eigenes System kann erheblich riskanter sein als ein professionell betriebenes Cloud-System.
Digitale Souveränität ist deshalb ein wichtiger Aspekt, aber nicht der einzige. Am Ende geht es um das Gesamtpaket aus Sicherheit, Leistungsfähigkeit, Update-Geschwindigkeit und der konkreten Bedrohungslage.
Katharina Höbbel:
Dann kommen wir zur Abschlussfrage. Sabine, was müsste die Verwaltung bei der Reaktion auf Sicherheitsvorfälle künftig besser machen, um insgesamt resilienter zu werden?
Sabine Griebsch:
Verwaltungen müssen sich organisatorisch auf Krisen vorbereiten. Cyberresilienz ist nicht nur eine technische Frage, sondern mindestens genauso sehr eine organisatorische.
Wie schnell kann ich Ämter einbinden? Wie schnell reagiert meine Organisation? Wie schnell ist mein Rechtsamt verfügbar? Wie schnell kann meine Vergabestelle handeln, wenn ich kurzfristig Technik oder Dienstleistungen einkaufen muss?
Genauso wichtig ist die Zusammenarbeit nach außen. Welche Vereinbarungen habe ich mit anderen Kommunen?
Und vor allem: Wir müssen üben. Wir müssen Notfälle üben, die Wiederinbetriebnahme üben und insbesondere die Wiederherstellung üben.
Außerdem wünsche ich mir ein umfassendes Lagebild. Wir dürfen nicht blind durch eine Bedrohungslage laufen. Wir müssen wissen: Welche Muster sehen wir? Welche Entwicklungen können wir erkennen? Und wie schnell können wir darauf reagieren?
Christian König:
Der Punkt Lagebild ist enorm wichtig. Wenn wir die Situation verbessern wollen, müssen wir genau wissen, was passiert und wo etwas passiert.
Wir haben außerdem viel über Finanzierung und über gute Krisenpläne gesprochen. Es reicht nicht zu sagen: Wir stellen einen großen Fördertopf bereit und dann löst sich das Problem automatisch.
Wir brauchen auf Bundesebene klare Kriterien, klare Ziele und einen klaren Weg dorthin.
Auf allen Ebenen des Staates und an allen relevanten Schnittstellen müssen wir Kapazitäten für Resilienz aufbauen. Diese Kapazitäten müssen auch finanziert werden, damit Verwaltungen Angriffe abwehren und Sicherheit herstellen können.
Politisch gibt es dort noch einiges zu tun.
Sabine Griebsch:
Und ein Punkt fällt mir noch ein: Wissenstransfer ist unglaublich wichtig.
Wir müssen unsere Lessons Learned innerhalb der Verwaltung miteinander teilen. Natürlich kann und sollte nicht jedes Detail öffentlich kommuniziert werden. Aber auf Arbeitsebene müssen Kolleginnen und Kollegen ihre Erfahrungen austauschen können.
Das sollte nicht nur innerhalb einer Verwaltung oder auf einer staatlichen Ebene passieren, sondern eben auch über Ebenen hinweg.
Katharina Höbbel:
Information is key.
Dann danke ich euch beiden sehr für das aufschlussreiche Gespräch.
Sabine Griebsch:
Vielen Dank.
Christian König:
Vielen Dank.
